เจาะลึกสมรภูมิความปลอดภัยยุค Agentic AI เมื่อมัลแวร์ปรับโค้ดอัตโนมัติ องค์กรต้องปรับเกมรับมือเชิงรุกด้วยความเร็วระดับ Machine Speed
ย้อนกลับไปเมื่อช่วงปี 2023 หลายคนคงตื่นเต้นกับการได้พิมพ์คุยกับ ChatGPT ในฐานะ Conversational AI ที่ตอบได้สารพัดเรื่องเหมือนเพื่อนรอบรู้
แต่ใครจะเชื่อว่าผ่านไปเพียงไม่กี่ปี โลกปัญญาประดิษฐ์ไม่ได้หยุดอยู่แค่การเป็นแชตบอตช่างคุยอีกต่อไป เพราะเราได้ก้าวข้ามเข้าสู่ยุค Agentic AI หรือ Autonomous AI เป็นที่เรียบร้อยแล้ว
จาก แชตบอตช่างคุย สู่เอเจนต์ลงมือทำงานจริง
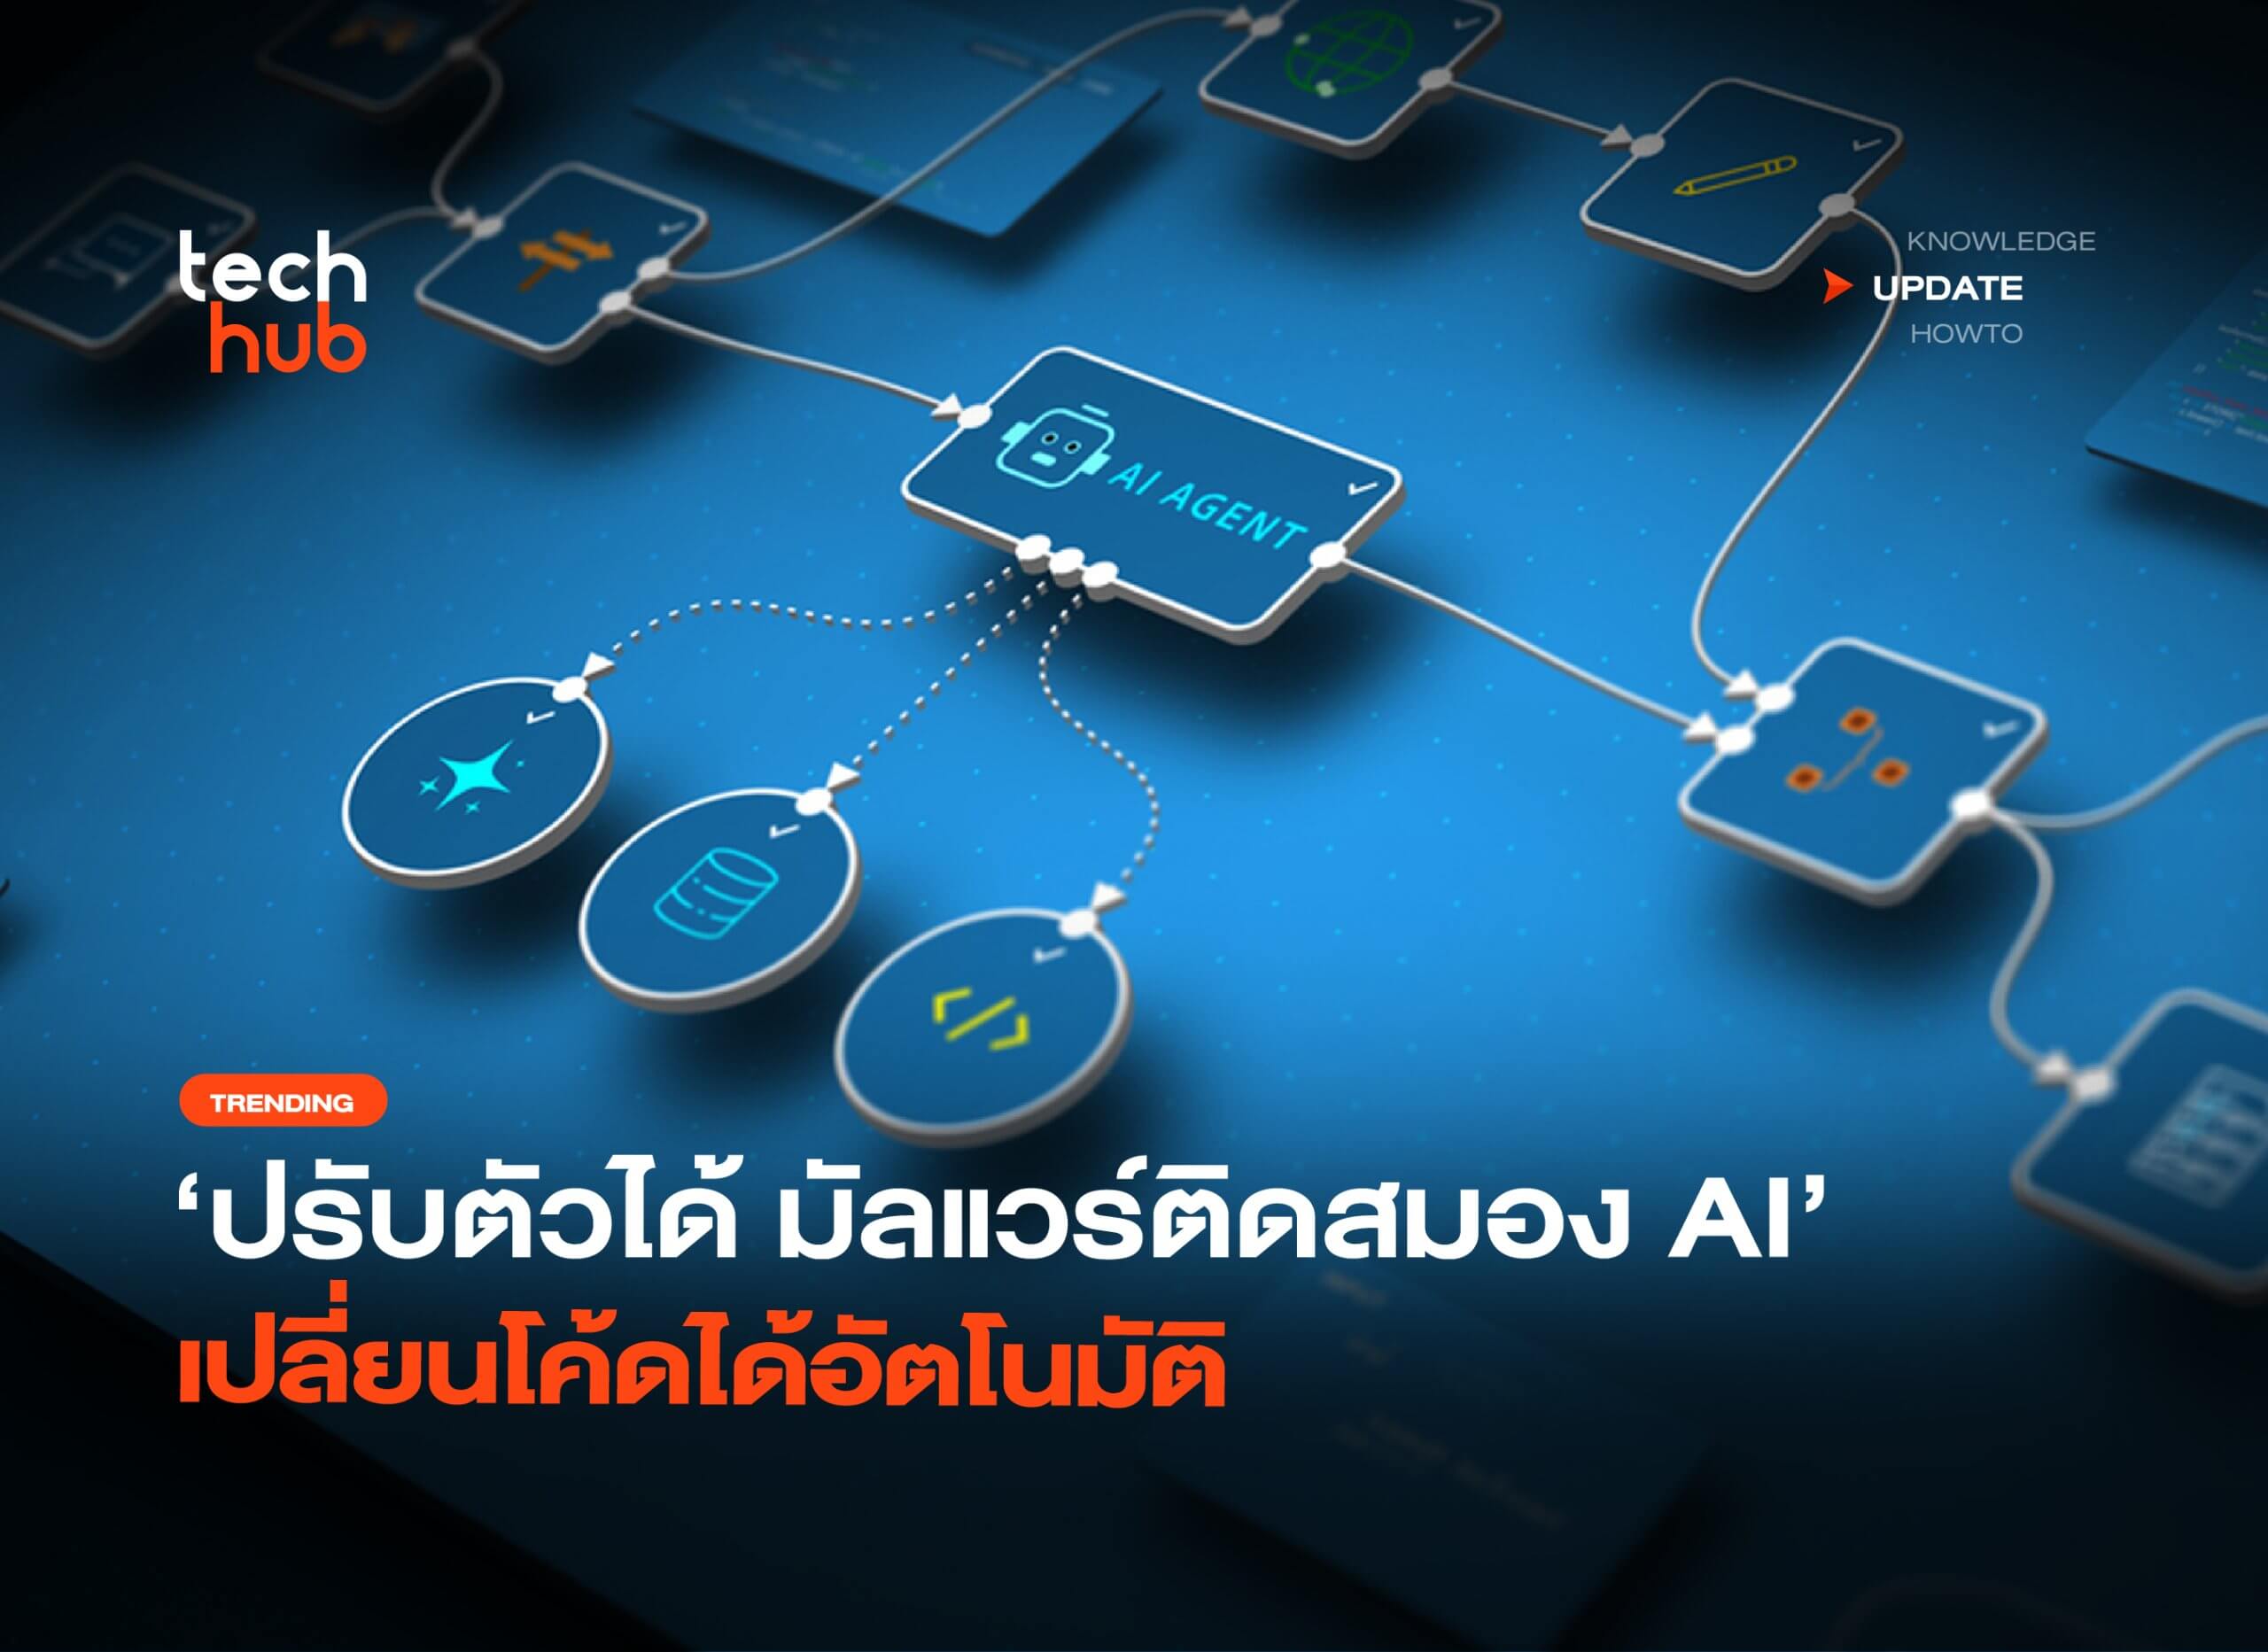
จุดเปลี่ยนสำคัญของ Agentic AI คือ ความสามารถในการ คิด วิเคราะห์ ตัดสินใจ และลงมือทำแทนมนุษย์แบบอัตโนมัติ โดยไม่ได้จำกัดอยู่เพียงฐานข้อมูลที่เคยเทรนมาในอดีต แต่สามารถหยิบจับเครื่องมือ เชื่อมต่อระบบภายนอก ท่องเว็บไซต์แบบ Real-time และเข้าถึงเพื่อแก้ไขข้อมูลในฐานข้อมูลได้เอง
นายอวิรุทธ์ เลี้ยงศิริ ประธานเจ้าหน้าที่บริหาร บริษัท เบย์ คอมพิวติ้ง จำกัด (มหาชน) หรือ BAYCOMS ได้สะท้อนมุมมองในงานครบรอบ 30 ปี ไว้อย่างน่าสนใจว่า AI กำลังกลายเป็นเทคโนโลยีสำคัญที่ช่วยสร้างโอกาสทางธุรกิจ
แต่ในอีกด้านหนึ่ง ความสามารถระดับ Autonomous ก็ทำให้รูปแบบภัยคุกคามทางไซเบอร์พลิกโฉมไปอย่างสิ้นเชิง เพราะเมื่อ AI คิดและดำเนินการเองได้ ผู้ไม่หวังดีก็นำขีดความสามารถเดียวกันนี้ไปใช้เป็นอาวุธโจมตีด้วยความเร็วที่เหนือกว่ามนุษย์หลายเท่าตัว
เมื่อมัลแวร์มีสมอง การกำเนิดของ Dynamic & Polymorphic Malwar
ในอดีต มัลแวร์มักมีรูปแบบโค้ดที่ค่อนข้างตายตัว ระบบความปลอดภัยจึงใช้ฐานข้อมูลในการตรวจจับ แต่ในยุค Agentic AI คนร้ายสามารถสั่งให้ AI พัฒนามัลแวร์ขึ้นมาใหม่ และที่น่ากลัวกว่านั้นคือการสร้าง Dynamic / Polymorphic Malware
มัลแวร์ประเภทนี้สามารถปรับเปลี่ยนโครงสร้างและรูปแบบโค้ดของตัวเองได้แบบอัตโนมัติทุกครั้งที่ลงบนเครื่องเป้าหมาย ทำให้ไม่มีความซ้ำเดิม ส่งผลให้โปรแกรม Antivirus แบบดั้งเดิมแทบจะหมดความหมาย โดยตรวจจับได้ไม่ถึง 10% และในแต่ละวัน มีตัวอย่างมัลแวร์และแรนซัมแวร์ใหม่ ๆ ถูกส่งเข้าสู่ฐานข้อมูลกลางอย่าง AV-TEST สูงถึงกว่า 450,000 ตัวอย่างต่อวัน
ยิ่งไปกว่านั้น การโจมตียังพัฒนาเป็นรูปแบบอัตโนมัติเต็มตัวผ่านโมเดล Ransomware as a Service (RaaS) ที่มีทั้งระบบคิดเงิน เรียกค่าไถ่ และเจาะระบบแบบครบวงจร โดยผู้โจมตีอาจไม่ต้องมีความเชี่ยวชาญระดับสูง เพียงแค่ปล่อยให้ระบบอัตโนมัติวิ่งสแกนหาช่องโหว่และเจาะเข้าระบบได้ทันที
ตั้งรับระดับ Machine Speed เมื่อคนเพียงอย่างเดียวสปีดไม่ทัน
เมื่อผู้โจมตีใช้ AI วิ่งเข้าหาเป้าหมายด้วยความเร็วระดับวินาที หรือระดับ Machine Speed การที่องค์กรจะตั้งรับด้วยการรอให้เจ้าหน้าที่ SOC นั่งจ้องหน้าจอ เพื่อรอแจ้งเตือนแล้วค่อยมาคลิกวิเคราะห์ ย่อมสายเกินการณ์ไปแล้ว เพราะบางระบบอาจถูกบุกรุกไปก่อนที่มนุษย์จะทันได้กดเปิดรายงานด้วยซ้ำ
ทางออกเดียวคือ องค์กรจำเป็นต้องปรับเปลี่ยนจากการป้องกันแบบตั้งรับ ไปสู่การรับมือเชิงรุก และนำ AI มาใช้เป็นเครื่องมือในการป้องกัน AI ด้วยกันเอง ผ่านการผสานเทคโนโลยีอย่าง AI Automated CSOC และ Smart XDR รวมถึงสถาปัตยกรรมใหม่อย่าง Guardian Agent ที่คอยสื่อสารและตรวจสอบการทำงานระหว่าง AI Agent ภายในระบบอย่างต่อเนื่อง
อย่างไรก็ตาม แม้เทคโนโลยีจะรวดเร็วแค่ไหน แต่คำถามที่ว่า AI จะมาแทนที่ทีม Cybersecurity ได้ 100% หรือไม่? ทาง นายศุภชัย บุริสตระกูล ผู้ก่อตั้ง ประธานคณะกรรมการบริหาร และประธานเจ้าหน้าที่บริหารของกลุ่มฯ BAYCOMS ได้ให้มุมมองจากประสบการณ์กว่า 30 ปีว่า งานด้านไซเบอร์ซีเคียวริตี้มีความซับซ้อนที่ต้องอาศัย Mentality เรื่องความเสี่ยงและข้อกำหนด
ความปลอดภัยไซเบอร์ประกอบด้วย 3 เสาหลักเสมอคือ People, Process และ Technology แม้ AI จะเข้ามาช่วยทำงาน Routine ซ้ำ ๆ ได้อย่างรวดเร็ว แต่ วิจารณญาณมนุษย์ ยังเป็นสิ่งจำเป็นสูงสุดในการยืนยันความถูกต้อง และการตัดสินใจเชิงธุรกิจ สิ่งที่ทีมไซเบอร์ต้องทำจึงไม่ใช่การกลัวตกงาน แต่เป็นการ Reskill เพื่อยกระดับไปควบคุมและกำกับดูแลภาพรวมให้ทันกับเทคโนโลยี
ความปลอดภัยคือผลลัพธ์ของการออกแบบ
การก้าวจาก Conversational สู่ Agentic AI ได้เปลี่ยนสมรภูมิไซเบอร์ให้กลายเป็นการประลองความเร็วระหว่างระบบอัตโนมัติสองฝั่ง องค์กรที่ยังพึ่งพาเพียงการตั้งรับแบบเดิมย่อมตกเป็นเป้าหมายได้ง่ายดาย
ดังที่ผู้บริหารของ BAYCOMS ได้ย้ำไว้ ความปลอดภัยทางไซเบอร์ไม่ใช่แค่การซื้อซอฟต์แวร์กล่องมาติดตั้งแล้วจบ แต่เป็น Ongoing Process ที่เกิดจากการคิด ออกแบบสถาปัตยกรรมอย่างถี่ถ้วน และการสนับสนุนแนวคิด อธิปไตยทางดิจิทัลเพื่อให้ประเทศและองค์กรสามารถควบคุม พึ่งพาเทคโนโลยีไซเบอร์ของตนเองได้อย่างยั่งยืนในยุคที่เครื่องจักรเริ่มคิดและตัดสินใจได้เอง
ที่มา
งานแถลงข่าว Baycoms